在公司想打开家里的 NAS,或者出差时访问公司文件——”群晖外网访问”是装机之后几乎人人会遇到的问题。但一搜教程就懵:QuickConnect、DDNS、端口映射、内网穿透、VPN……名词一大堆,不知道该用哪个。
其实这是一道三条件的选型题,不是技术题。看完这篇你只需要回答三个问题:有没有公网 IP?传的是什么数据?给谁用?答案对号入座,方式就定了。
一、先认识四种方式

| 方式 | 原理一句话 | 速度 | 安全性 | 上手门槛 |
| QuickConnect | 走群晖官方服务器中转,免配置 | 受中转限制,一般 | 中高(群晖托管) | ★ 最低 |
| DDNS + 端口映射 | 用固定域名直连你家宽带 | 最快(直连) | 取决于配置 | ★★ 需路由器操作 |
| 内网穿透(frp / 花生壳 / Tunnel) | 借第三方服务器打洞 | 看服务器带宽 | 中 | ★★ 需注册服务 |
| VPN(WireGuard / Tailscale) | 把外网设备”拉进”局域网 | 直连快,中转慢 | 最高 | ★★★ 需两端配置 |
一句话概括:QuickConnect 是”能用”,DDNS 是”好用”,VPN 是”用得放心”,内网穿透是”没公网 IP 时的替代路”。下面逐个说清楚。
二、QuickConnect:先开起来,但要知道边界
QuickConnect 是群晖自带的免费方案:在 DSM 里注册一个 QuickConnect ID,外网就能通过 https://_quickconnectid_.synology.me 访问,不用动路由器,不用懂端口。
优点很实在:
- 零配置, DSM 控制面板勾选即可
- 不依赖公网 IP,
192.168私网也能用 - 群晖托管,流量走官方中继,基础安全有保障
但它的边界也要清楚:
- 速度受限。数据经群晖服务器中转,实际速度通常远低于你家宽带上行。传文档、看照片够用;大文件传输、监控回看、素材剪辑,不够用。
- 域名固定格式,是 synology.me 的子域名,不能换成自己的域名。
- 它解决的是”访问 DSM”,给同事共享的大文件、FTP 类需求不是它的强项。
定位:QuickConnect 是每台群晖都该开的基础保险——先保证”从外面进得来”,再追求”进得快”。
三、DDNS + 端口映射:速度最好的一条路
如果追求速度,正路是 DDNS:绑定一个固定域名到你家/公司的动态公网 IP,路由器上做端口映射,外网直连 NAS。
动手前先确认一件要紧事:你的宽带是不是”真公网 IP”
打开路由器的 WAN 口状态,看 IP 地址:
- 如果和百度搜”IP”出来的结果一致 → 真公网,DDNS 可行
- 如果是
100.64.x.x开头,或与外网查询结果不同 → 运营商做了 NAT(假公网),DDNS 打不通,打运营商客服申请公网 IP(多数地区免费或很低成本),或者走第四节的路
这一步跳过,后面全白做——也是”设置都对了还是连不上”的头号原因。
配置路径
- DSM 控制面板 → 外部访问 → DDNS,选服务提供商(群晖免费 DDNS 或花生壳等),绑定域名
- 路由器管理页 → 端口转发:把外部端口指向 NAS 的 DSM 端口(HTTPS 默认 5001,或自定义)
- DSM 里开启 HTTPS,测试外网访问
速度是直连的,上限就是宽带的上行带宽——这是四种方式里最快的。
但它把门开在了”墙上”,安全必须跟上
端口映射意味着你的 NAS 直接暴露在公网,扫描攻击会自动找上门。所以选 DDNS 就必须做完第五节的三条底线,一条都不能省。敏感数据多、或不熟悉路由器配置的场景,建议直接跳到 VPN 方案。
四、没有公网 IP:内网穿透与 IPv6
现在很多宽带默认不给公网 IPv4,此时有两条替代路:
第一条:内网穿透服务(花生壳、frp 自建、Cloudflare Tunnel 等)。原理是借一台有公网 IP 的服务器做跳板。配置不算复杂,但速度被跳板服务器的带宽卡住——体验接近 QuickConnect 的中转模式。免费额度一般够个人用,企业商用要看服务条款。
第二条:IPv6。如果运营商分配了 IPv6,而你的外网设备也在 IPv6 环境下,群晖可以直连 IPv6 地址。这是越来越现实的方案,但要求”两端都有 IPv6″,在外面的咖啡馆、酒店网络里不一定满足,稳定性受对方网络限制。
实话说:没有公网 IP 的家庭场景,QuickConnect 往往是最省心的答案;穿透服务留给你确实需要自定义域名或高速传输时再上。
五、VPN:公司场景的正确答案
第四种方式思路完全不同:不把 NAS 的服务端口暴露到公网,而是先通过 VPN 进入你的局域网,再像在内网一样访问 NAS。
- Tailscale(基于 WireGuard):两端装客户端、登同一账号即可互联,免费版够中小企业用。几乎零配置是它的杀手锏。
- 群晖 VPN Server 套件(WireGuard / OpenVPN):路由器只放行一个 VPN 端口,NAS 所有服务都藏在 VPN 后面。
为什么公司场景推荐 VPN:
- 攻击面最小——公网上只暴露一个 VPN 端口,DSM 登录页完全不对外
- 权限可控——谁能进内网,由 VPN 账号决定,而不是”知道域名的人都能看到登录页”
- 速度好——两端能直连时走直连,速度接近 DDNS
代价是每个访问者都要装客户端。给全员开放的共享盘场景会觉得麻烦;但对管理层和财务数据的远程访问,这个麻烦就是安全本身。
六、怎么选:三问决策
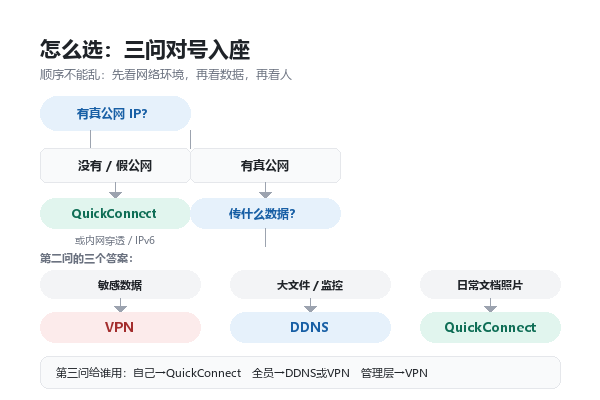
第一问:有真公网 IP 吗?
- 没有 → QuickConnect 先用着;有特殊需求再上穿透或 IPv6
- 有 → 继续第二问
第二问:主要传什么数据?
- 文档、照片、偶尔拿个文件 → QuickConnect 足够
- 大文件、监控回看、大量同步 → DDNS(速度优先)
- 财务、人事、客户资料 → VPN(安全优先)
第三问:给谁用?
- 自己和家人 → QuickConnect
- 全公司 → DDNS + 完整安全配置,或 VPN 全员
- 少量管理层 → VPN
三问下来,多数家庭的答案是”QuickConnect”,多数企业的答案是”VPN 或 DDNS”。
七、不管选哪种,三条安全底线

用 QuickConnect 的可以少操心,做端口映射或穿透的,这三条必须做完:
- 禁用 DMZ 和 UPnP 的全开模式。DMZ 把 NAS 整台暴露给公网,是最危险的配置;UPnP 会被内网应用悄悄开洞。端口映射精确到”一个外部端口 → 一个 DSM 端口”。
- 全程 HTTPS + 改掉默认端口。DSM 5000/5001 端口是扫描器的第一目标,映射时换一个高位外部端口;证书用群晖的 Let’s Encrypt 自动签发。
- 开启自动封锁 + 二次验证。DSM 控制面板里设置”登录失败 N 次自动封锁 IP”,管理员账号全部开启两步验证。这几分钟配置能挡掉绝大多数暴力破解。
另外一条经验:外网访问出问题,先分清是”配置问题”还是”网络问题”——大部分”连不上”是假公网 IP、路由器不支持回环这两类原因。排查思路可以看我们之前写的连不上排查流程那篇,第五层专讲这类情况。
八、常见问题
Q1:QuickConnect 安全吗?会不会泄露数据?
流量走群晖官方中继并加密,安全性对个人场景足够。要权衡的是隐私与速度边界:数据经第三方服务器中转,速度受限制。企业敏感数据建议走 VPN 直连。
Q2:DDNS 用群晖自带的免费域名好,还是买自己的域名?
个人用群晖免费 DDNS 完全够。企业建议用自己的域名——域名在谁手里,迁移和品牌呈现都更主动,且换 NAS、换宽带时不用通知所有人新地址。
Q3:为什么端口映射做了还是连不上?
按概率排查:宽带是假公网 IP(最常见)→ 路由器 WAN 口 IP 与外网查询不一致即中招;运营商封了 80/443/8080 等常用端口 → 换高位端口;光猫是路由模式形成双重 NAT → 需要改桥接或联系运营商。
Q4:Tailscale 和群晖 VPN Server 怎么选?
个人或小团队快速起步选 Tailscale,十分钟全网互联;需要给多个固定人员提供正式入口、或要集中管理时,用群晖 VPN Server + 路由器单端口放行的方案。两者也可并存。
Q5:外网访问开着,会不会被勒索病毒盯上?
暴露面越大风险越高,但勒索进入 NAS 的主要途径仍是弱密码、漏洞未更新和钓鱼,而非单纯”有端口”。做完三条底线、保持 DSM 更新、再配上异地备份(快照与 Hyper Backup 那篇讲过组合),风险就压到了可控范围。
外网访问的选型逻辑不复杂:QuickConnect 保底,DDNS 换速度,VPN 换安全,没公网 IP 就穿透。按三个条件对号入座,再守住三条安全底线,”在外面连上 NAS”就是一件安心的日常小事。
拿不准你们公司适合哪种方式?宇麦科技是群晖(Synology)代理,可以按你们的网络环境、数据类型和使用人数,给出外网访问方案与安全加固配置的完整建议,并协助部署验证。
关于宇麦科技:群晖(Synology)代理
宇麦科技是群晖(Synology)代理,长期为中小企业、设计工作室、制造业与机构客户提供企业级网络存储与数据安全服务,业务覆盖 NAS 选型、部署实施、扩容迁移、容灾备份与日常运维。
作为群晖代理商,外网访问是我们上门处理最多的问题之一:多数”连不上”,根子都在规划阶段没选对方式。
- 按环境选方案:公网 IP、带宽上行、现有网络设备,先摸清再定路径
- 按数据定安全级:不同数据的暴露面要求不同,方案跟着风险走
- 按场景做部署:远程办公、分店互联、管理层访问,对应的 VPN 架构完全不同
关于群晖代理,两个常被问到的问题
Q:外网访问配置,代理商能代办吗?
可以,而且建议代办。端口映射、证书部署、自动封锁、VPN 架构这些环节,配置质量直接决定后续安全性,交给做过大量部署的人一次做对,比自己试错省心。
Q:只做群晖吗?
以群晖(Synology)为核心,配套硬盘选型、组网与备份方案;已有其他品牌存储环境的,也可以做兼容性评估与迁移规划。


