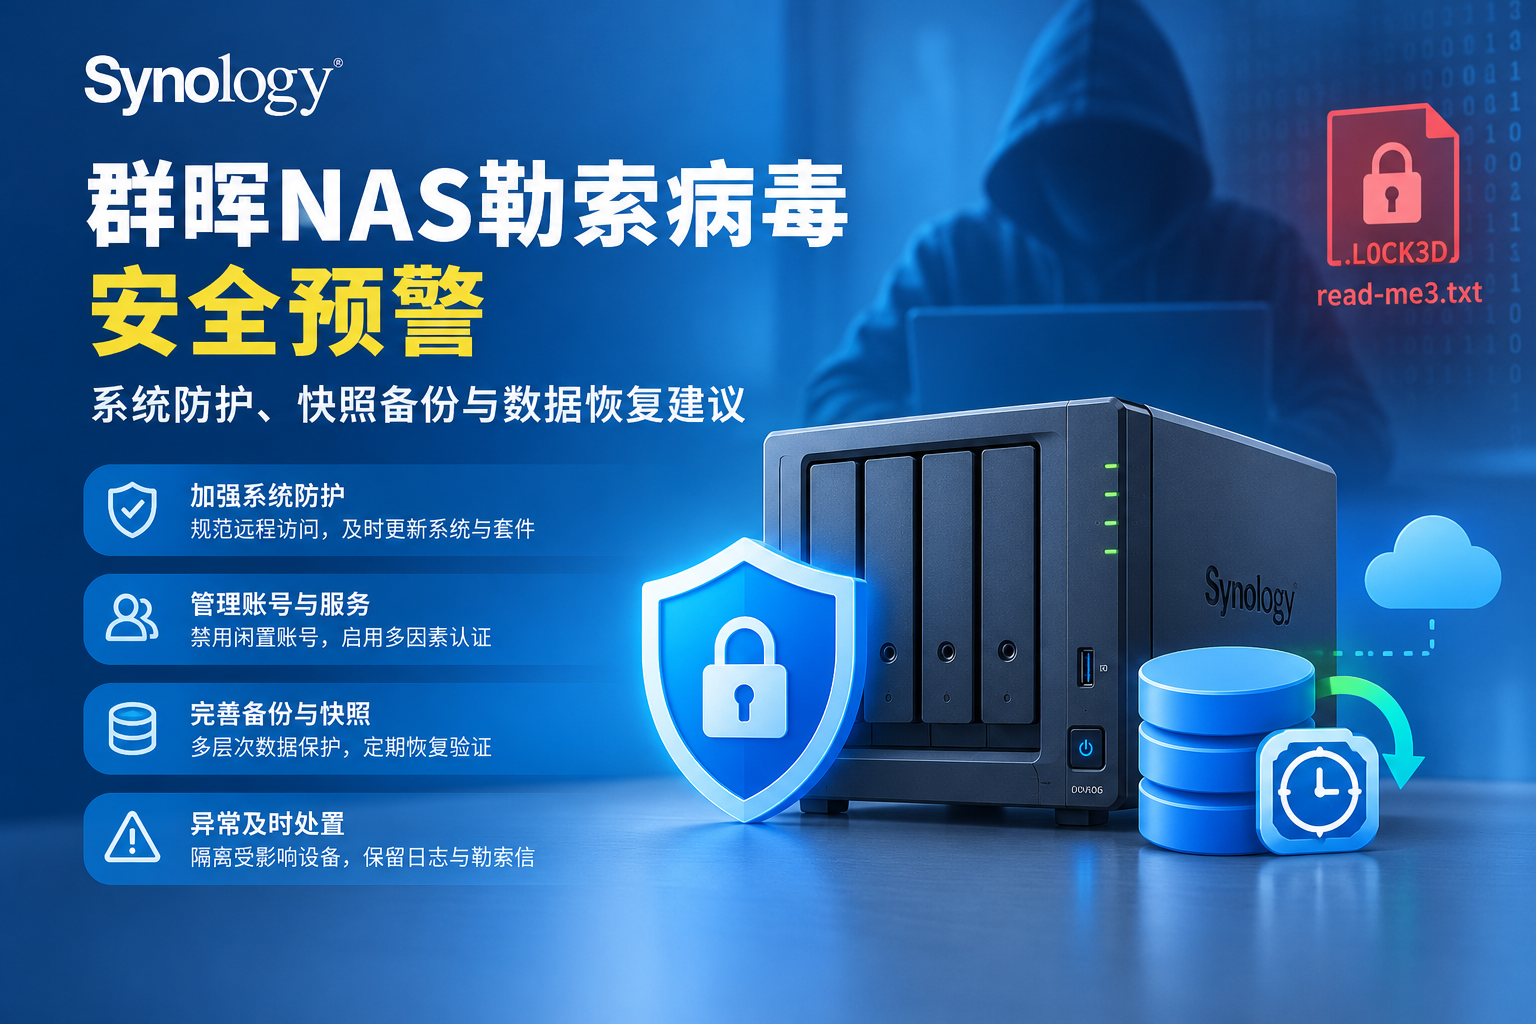
近期出现新一轮针对群晖(Synology)NAS 设备的勒索软件攻击,攻击者入侵后加密存储数据并索要赎金。作为群晖代理,宇麦科技建议所有使用群晖 NAS 的客户立即核查设备版本与公网暴露情况,并按本文清单完成加固。
一、这次攻击到底发生了什么
根据群晖官方披露的信息,本轮攻击呈现出几个清晰特征:
- 攻击目标明确:集中针对仍在运行已停止服务(EOS)版本 DSM(DiskStation Manager)的群晖 NAS 设备。
- 利用已修补的漏洞:攻击入口是群晖在 2024 年 12 月已发布补丁的一个漏洞。也就是说,只要当时完成了升级,此类入侵路径基本已被封堵。
- 勒索手法典型:入侵成功后对用户数据加密,留下勒索信息,要求支付赎金换取解密。
- 另一条并行风险线:群晖同步发布了安全更新,修复影响部分依赖 PHP 软件包系统的漏洞(业界称为 PHP2Shell)。目前厂商尚未确认该漏洞是否被用于本轮勒索攻击,但相关系统同样应尽快安装更新。
一句话总结:这次事件的核心不是”出现了无法防御的新攻击”,而是”大量设备长期停留在不再打补丁的版本上”。
二、为什么”能升级却不升级”是最危险的状态
很多企业把 NAS 当成”装好就不用管”的文件柜,这一认知正是勒索软件最喜欢的缺口。DSM 一旦进入终止服务(End of Service)阶段,厂商不再为其发布安全补丁,此后公开的每一个漏洞都会成为永久敞开的入口——攻击者不需要多高明的手段,只需要扫描公网上暴露的旧版本设备。
更关键的是,NAS 往往承载着企业最核心也最”沉默”的资产:设计图纸、财务台账、客户资料、项目归档、虚拟机与数据库备份。这些数据一旦被加密,影响的不是一台设备,而是整条业务链和备份链——这也是勒索软件专门盯着 NAS 的原因。
三、现在就要做的四件事
| 优先级 | 动作 | 具体做法 |
|---|---|---|
| P0 立即 | 升级 DSM 至受支持版本 | 登录 DSM 控制面板检查当前版本,确认其是否仍在群晖维护周期内;如已停服,尽快安排升级,升级前做好配置与数据备份。 |
| P0 立即 | 修补 PHP 相关组件 | 按厂商指引安装适用于 PHP 及相关软件包的安全更新,避免留下第二条可利用路径。 |
| P1 本周 | 收敛公网暴露面 | 不要把 DSM 管理界面(5000/5001 等端口)直接映射到互联网;关闭不必要的服务、套件与端口转发;远程访问改走 VPN 或零信任网关;管理员账号开启双因素认证。 |
| P1 本周 | 恢复能力验证 | 保持离线备份或不可变(Immutable)备份,并定期做真实恢复演练——没验证过的备份,只能算心理安慰。 |
特别提醒:仍在运行 DSM 6.2 之前版本的系统
这类设备通常已无法直接在线升级到最新版本,需要分两步走:先按厂商建议暂时禁用受影响的 PHP 相关套件,切断当前的攻击面;再规划升级路径,迁移到受支持的 DSM 版本。对于硬件型号本身已停止支持的情况,建议直接进入设备更新计划,而不是继续”带病运行”。
四、如果怀疑已经中招:按这个顺序处理
处置顺序错了,损失会成倍放大。请严格按以下步骤执行:
- 立即隔离受影响设备。断开 NAS 与网络的连接(拔网线或关闭交换机端口),暂停所有关联的同步与备份作业,防止勒索软件继续横向感染其他服务器和备份副本。
- 保存证据。保留勒索信、加密文件样本、系统日志与访问日志,并记录首次发现异常的时间点。不要重置、不要格式化、不要做不必要的重启——这些操作会破坏取证线索。
- 寻求事件响应协助。联系 IT 支持或专业事件响应服务商,定位入侵点(哪个端口、哪个账号、哪个漏洞)并确定入侵范围,确认除 NAS 之外是否还有其他主机被控制。
- 修复完成后才恢复服务。清除恶意软件与所有未授权访问入口,安装安全更新,并从一台干净的设备上重置可能已泄露的凭证。只有确认环境安全后,才从经过验证的干净备份中恢复数据。
- 不要依赖支付赎金。支付赎金不保证数据能恢复,也无法阻止二次勒索。
两个最容易被误解的点
- 安装安全更新 ≠ 解密文件。补丁只能阻断后续入侵,已经加密的数据不会因为打补丁而恢复。
- 重装系统 ≠ 解决问题。在没有定位入侵点之前重装,等于把证据和线索一起清掉,同样的问题很可能再次发生。
五、企业自查清单(可直接交给 IT 执行)
- 已盘点全部群晖 NAS 设备型号与 DSM 版本,并标注哪些已停止服务
- 管理界面未直接暴露于公网,端口转发规则已清理
- 已关闭不必要的套件、服务与默认账号(如 admin 已禁用或改名)
- 管理员与关键账号已启用双因素认证,密码策略已收紧
- 存在至少一份离线或不可变备份,且与生产环境物理/逻辑隔离
- 近 6 个月内做过一次完整的恢复演练并有记录
- 已安装 PHP 及相关软件包的安全更新
- 有明确的勒索事件应急联系人与处置流程
六、宇麦科技能为您做什么
宇麦科技是群晖(Synology)代理,长期为企业客户提供群晖 NAS 的选型、部署、迁移与运维服务。面向本次勒索软件风险,我们提供以下支持:
设备与版本免费体检:协助排查现有群晖 NAS 的 DSM 版本、套件依赖与公网暴露情况,输出风险清单。
升级与迁移实施:针对老旧 DSM 版本制定分阶段升级方案,处理套件兼容、数据迁移与业务中断窗口问题。
备份与容灾方案设计:结合 Hyper Backup、Snapshot Replication、Active Backup for Business 等能力,构建”本地快照 + 异地离线 + 不可变副本”的三层防护。
安全加固与应急响应:收敛远程访问路径、配置双因素与权限模型;发生疑似感染时协助隔离、取证与恢复。
勒索软件拼的从来不是运气,而是”补丁有没有打、端口有没有关、备份能不能恢复”这三件事。这三件事,越早做成本越低。
需要为现有群晖 NAS 做一次安全体检?
联系宇麦科技技术团队,我们将根据您的设备型号、DSM 版本与业务场景,给出可执行的加固与备份建议。
七、常见问题
Q1:我的群晖 NAS 还在跑旧版 DSM,但业务一直很稳定,必须升级吗?
必须规划升级。稳定性不等于安全性——已停止服务的版本不会再收到安全补丁,风险会随时间累积。若短期无法升级,至少先禁用受影响的 PHP 套件、关闭公网暴露,把攻击面压到最小。
Q2:打了补丁,被加密的文件能恢复吗?
不能。安全更新只阻断后续入侵路径,不会解密已加密的数据。恢复只能依赖事发前经过验证的干净备份。
Q3:支付赎金能拿回数据吗?
不建议依赖。支付赎金不保证数据可恢复,存在二次勒索风险,也可能涉及合规问题。
Q4:不让 NAS 管理界面暴露公网,员工在外怎么访问文件?
推荐通过 VPN 或零信任网关接入内网后再访问 NAS;同时为管理员账号启用双因素认证,关闭不必要的端口转发与套件服务,这是目前最稳妥的做法。